logo

Sécurité et conformité : HIPAA, SOC 2, PCI DSS et ISO 27001

Sécurité et conformité dès la conception.

Nous concevons des contrôles et des preuves pour les projets soumis aux exigences HIPAA, SOC 2, PCI DSS et ISO/IEC 27001, selon le périmètre de chaque organisation.

Parlez-nous de votre projet
Sécurité et conformité : HIPAA, SOC 2, PCI DSS et ISO 27001
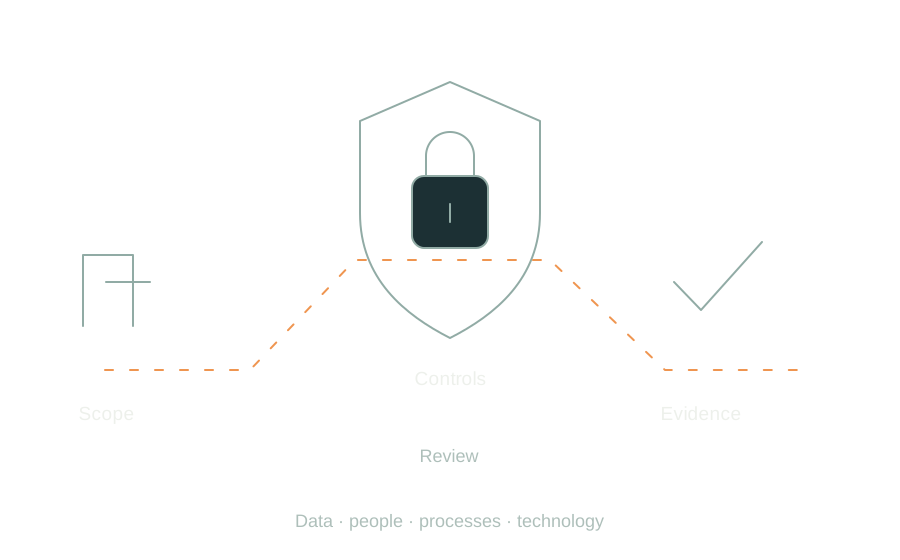
Schéma conceptuel

Le travail commence par l'identification des données, des risques, des fournisseurs et des responsabilités. Nous traduisons les exigences applicables en décisions d'architecture, en pratiques de développement et en processus opérationnels vérifiables.

Ce que nous pouvons construire

HIPAA · Informations de santé

Pour les entités et partenaires commerciaux soumis à HIPAA : délimitation des PHI/ePHI, analyse des risques, accès et accords BAA lorsqu'ils s'appliquent. La conformité couvre les personnes, les processus et la technologie.
SOC 2 · Contrôles de services

Nous accompagnons la préparation des contrôles et des preuves selon les critères applicables. SOC 2 est un examen et un rapport réalisés par un auditeur indépendant ; cette page ne constitue pas un rapport émis pour Border Valley.

PCI DSS · Données de paiement

Nous délimitons le périmètre des données de carte et privilégions les intégrations qui réduisent leur exposition. La validation applicable est convenue avec les responsables du programme de conformité et les évaluateurs concernés.

ISO/IEC 27001 · Gestion de la sécurité

Nous alignons l'ingénierie sur la gestion des risques, les politiques et l'amélioration continue d'un SMSI. La certification est une évaluation indépendante au périmètre défini ; elle ne s'obtient pas par l'usage d'une plateforme.

Notre façon de travailler

Chaque étape est convenue avec votre équipe avant d'avancer.

  1. 01

    Définir le périmètre

    Données, systèmes et responsables

  2. 02

    Mettre en œuvre les contrôles

    Accès, changements et reprise

  3. 03

    Valider les preuves

    Tests et suivi

Ce que signifie cet engagement

Nous concevons pour des exigences convenues et livrons les preuves de ce qui a été mis en œuvre. Les audits, certifications et validations externes ont leur propre périmètre et sont contractés ou coordonnés explicitement lorsque le projet l'exige.

Consultez les référentiels auprès de leurs sources officielles :

HIPAA · HHSSOC 2 · AICPAPCI DSS · PCI SSCISO/IEC 27001 · ISO

Questions fréquentes

Avant de commencer, nous définissons le périmètre, les responsables et les livrables.

Border Valley est-elle certifiée selon ces référentiels ?

Cette page décrit l'approche d'ingénierie et les référentiels que nous pouvons prendre en compte. Elle ne déclare aucune certification ISO, validation PCI DSS ni rapport SOC 2 en vigueur pour Border Valley. Toute accréditation doit être vérifiée avec son document, son périmètre et sa validité.

Non. La configuration, les contrats, les fournisseurs, la formation et l'exploitation continue entrent aussi en jeu. Le projet doit définir ce que nous mettons en œuvre, ce que le client administre et ce qu'un tiers vérifie.

Commençons par ce que vous devez résoudre.

Parlons-en
Border Valley construit et automatise les systèmes qui font fonctionner une entreprise : plateformes pour l'industrie manufacturière, le transport et les opérations douanières, logiciels sur mesure, équipes d'ingénierie dédiées et IA appliquée.
Abonnez-vous à la newsletter