حل
MaquilaCore — المصنع والقوى العاملةHIPAA · المعلومات الصحية
للكيانات الخاضعة لـ HIPAA والشركاء التجاريين: تحديد نطاق PHI/ePHI، وتحليل المخاطر، والوصول، واتفاقيات BAA عند الاقتضاء. يشمل الامتثال الأشخاص والعمليات والتقنية.

الأمن والامتثال: HIPAA وSOC 2 وPCI DSS وISO 27001
نصمم الضوابط والأدلة للمشاريع ذات متطلبات HIPAA وSOC 2 وPCI DSS وISO/IEC 27001، بنطاق محدد لكل مؤسسة.
حدّثنا عن مشروعك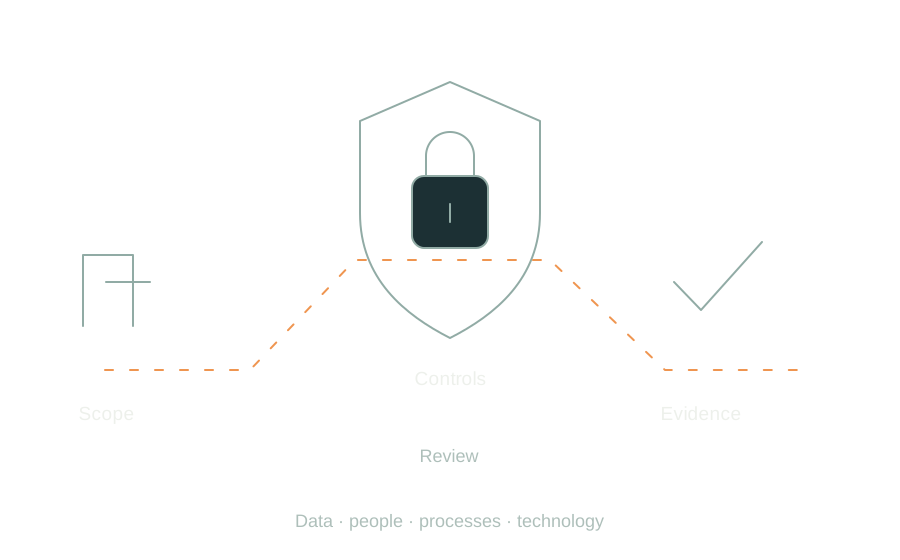
نبدأ بتحديد البيانات والمخاطر والمورّدين والمسؤوليات. وتوجّه المتطلبات المنطبقة البنية وممارسات التطوير والعمليات التشغيلية القابلة للتحقق.
للكيانات الخاضعة لـ HIPAA والشركاء التجاريين: تحديد نطاق PHI/ePHI، وتحليل المخاطر، والوصول، واتفاقيات BAA عند الاقتضاء. يشمل الامتثال الأشخاص والعمليات والتقنية.
ندعم إعداد الضوابط والأدلة وفق المعايير المنطبقة. SOC 2 هو فحص وتقرير يصدران عن مدقق مستقل؛ ولا تمثل هذه الصفحة تقريرًا صادرًا لـ Border Valley.
نحدد نطاق بيانات حاملي البطاقات ونعطي الأولوية للتكاملات التي تقلل التعرض. ويُحدَّد التحقق المنطبق مع المسؤولين عن برنامج الامتثال والمقيّمين المعنيين.
نوائم الهندسة مع إدارة مخاطر نظام إدارة أمن المعلومات (ISMS) وسياساته وتحسينه المستمر. الشهادة تقييم مستقل بنطاق محدد؛ واستخدام منصة ما لا يمنحها.
يُتفق على كل مرحلة مع فريقك قبل المضي قدمًا.
البيانات والأنظمة والمسؤولون
الوصول والتغييرات والاستعادة
الاختبار والمتابعة
نصمم وفق المتطلبات المتفق عليها ونقدم أدلة على التنفيذ. أما عمليات التدقيق الخارجية والشهادات والتحققات فلها نطاقها الخاص ويُرتَّب لها صراحةً عند الحاجة.
قبل البدء، نحدد النطاق والمسؤولين والمخرجات.
تصف هذه الصفحة نهجنا الهندسي والأطر التي يمكننا التعامل معها. ولا تدّعي أن Border Valley تحمل حاليًا شهادة ISO أو تحقق PCI DSS أو تقرير SOC 2. ويجب التحقق من أي اعتماد وفق وثيقته ونطاقه وصلاحيته.
لا. فالتهيئة والعقود والمورّدون والتدريب والعمليات المستمرة مهمة أيضًا. يجب أن يحدد المشروع ما ننفذه نحن، وما يشغّله العميل، وما يقيّمه طرف ثالث.