解决方案
MaquilaCore——工厂与人力HIPAA · 健康信息
面向受HIPAA监管的实体及其业务伙伴:PHI/ePHI范围界定、风险分析、访问控制以及适用时的BAA。合规涵盖人员、流程与技术。

安全与合规:HIPAA、SOC 2、PCI DSS与ISO 27001
我们为涉及HIPAA、SOC 2、PCI DSS与ISO/IEC 27001要求的项目设计控制措施与证据,并按各组织的范围量身定制。
告诉我们您的项目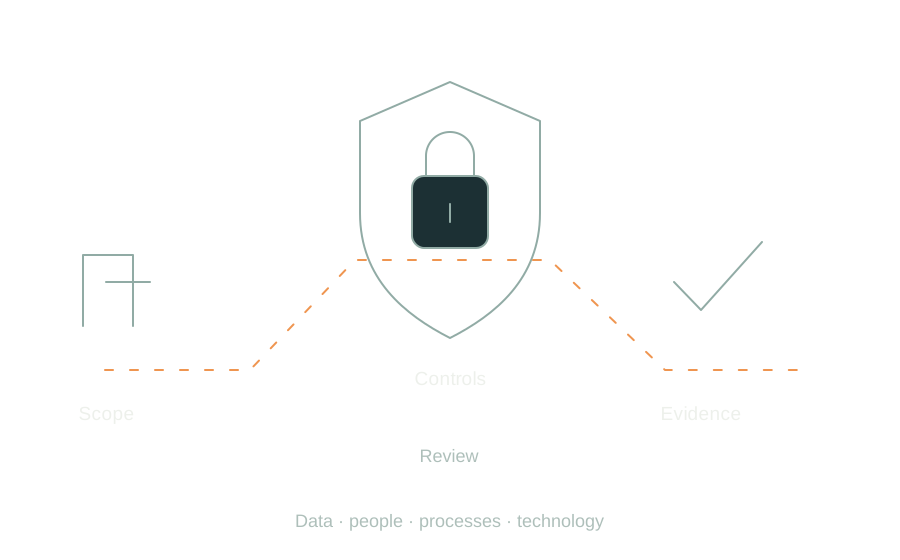
我们从识别数据、风险、供应商与责任开始。适用要求将指导架构、开发实践以及可验证的运营流程。
面向受HIPAA监管的实体及其业务伙伴:PHI/ePHI范围界定、风险分析、访问控制以及适用时的BAA。合规涵盖人员、流程与技术。
我们协助按适用标准准备控制措施与证据。SOC 2是由独立审计师出具的审查报告;本页面不代表Border Valley已获得相关报告。
我们界定持卡人数据范围,并优先采用降低暴露面的集成方式。适用的验证方式由合规计划的责任方及相关评估机构确定。
我们使工程实践与ISMS的风险管理、政策和持续改进保持一致。认证是具有明确范围的独立评估;使用某个平台并不等于获得认证。
每个阶段都与您的团队确认后再继续推进。
数据、系统与负责人
访问、变更与恢复
测试与跟进
我们按约定要求进行设计并交付实施证据。外部审计、认证与验证有各自的范围,需要时将另行明确安排。
开始之前,我们先明确范围、负责人与交付物。
本页面描述的是我们的工程方法以及我们能够应对的框架,并不声称Border Valley目前持有ISO认证、PCI DSS验证或SOC 2报告。任何资质都应依据其文件、范围与有效期进行核实。
不能。配置、合同、供应商、培训与持续运营同样重要。项目必须明确我们实施什么、客户运营什么以及由第三方评估什么。