logo

Seguridad y compliance: HIPAA, SOC 2, PCI DSS e ISO 27001

Seguridad y compliance desde el diseño.

Diseñamos controles y evidencia para proyectos con requisitos HIPAA, SOC 2, PCI DSS e ISO/IEC 27001, según el alcance de cada organización.

Cuéntanos tu proyecto
Seguridad y compliance: HIPAA, SOC 2, PCI DSS e ISO 27001
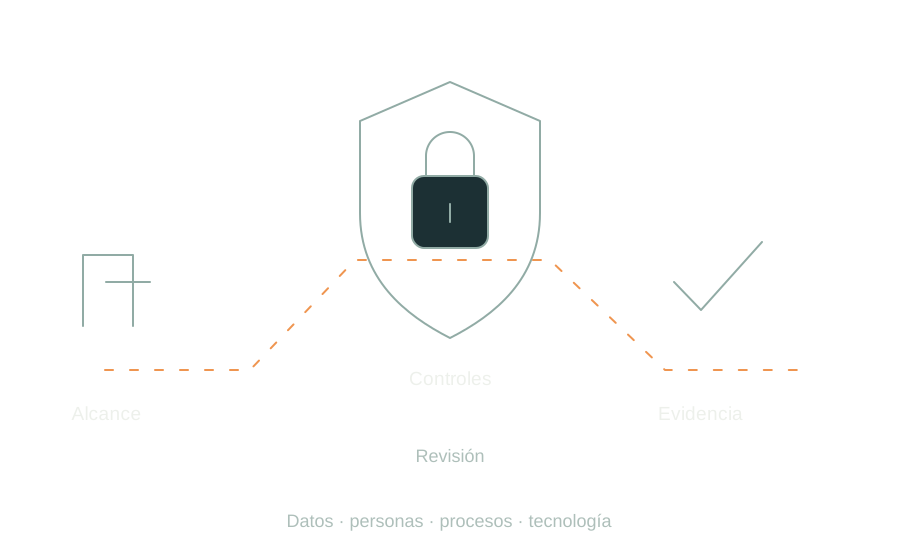
Esquema conceptual

El trabajo comienza por identificar datos, riesgos, proveedores y responsabilidades. Traducimos los requisitos aplicables en decisiones de arquitectura, prácticas de desarrollo y procesos operativos verificables.

Qué podemos construir

HIPAA · Información de salud

Para entidades y asociados de negocio sujetos a HIPAA: delimitación de PHI/ePHI, análisis de riesgos, accesos y acuerdos BAA cuando correspondan. El cumplimiento abarca personas, procesos y tecnología.
SOC 2 · Controles de servicios

Apoyamos la preparación de controles y evidencia según los criterios aplicables. SOC 2 es un examen y reporte de un auditor independiente; esta página no representa un reporte emitido para Border Valley.

PCI DSS · Datos de pago

Definimos el alcance de los datos de tarjeta y priorizamos integraciones que reduzcan su exposición. La validación aplicable se acuerda con los responsables del programa de cumplimiento y los evaluadores correspondientes.

ISO/IEC 27001 · Gestión de seguridad

Alineamos la ingeniería con la gestión de riesgos, políticas y mejora continua de un SGSI. La certificación es una evaluación independiente con alcance definido; no se obtiene por usar una plataforma.

Cómo trabajamos

Cada etapa se acuerda con tu equipo antes de avanzar.

  1. 01

    Definir el alcance

    Datos, sistemas y responsables

  2. 02

    Implementar controles

    Acceso, cambios y recuperación

  3. 03

    Validar evidencia

    Pruebas y seguimiento

Lo que significa este compromiso

Diseñamos para requisitos acordados y entregamos evidencia de lo implementado. Las auditorías, certificaciones y validaciones externas tienen un alcance propio y se contratan o coordinan explícitamente cuando el proyecto las requiere.

Consulta los marcos en sus fuentes oficiales:

HIPAA · HHSSOC 2 · AICPAPCI DSS · PCI SSCISO/IEC 27001 · ISO

Preguntas frecuentes

Antes de empezar, definimos alcance, responsables y entregables.

¿Border Valley está certificada en estos marcos?

Esta página describe el enfoque de ingeniería y los marcos que podemos contemplar. No declara una certificación ISO, validación PCI DSS o reporte SOC 2 vigente de Border Valley. Cualquier acreditación debe verificarse con su documento, alcance y vigencia.

No. También intervienen configuración, contratos, proveedores, formación y operación continua. El proyecto debe definir qué implementamos, qué administra el cliente y qué revisa un tercero.

Empecemos por lo que necesitas resolver.

Hablemos
Border Valley construye y automatiza los sistemas que hacen funcionar a una empresa: plataformas para manufactura, transporte y operación aduanal, software a medida, equipos dedicados de ingeniería e IA aplicada.
Suscríbete al boletín