Rendez-vous, files d'attente et salle d'attente
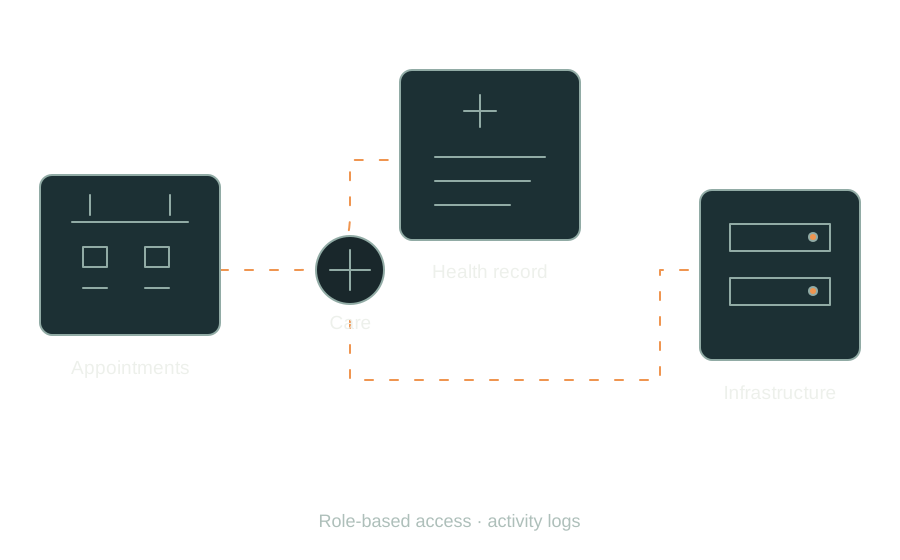
Agendas par professionnel et par site, rappels, enregistrement à l'arrivée et gestion des tours. Les écrans publics affichent des identifiants de passage, sans exposer d'informations cliniques.
Logiciels médicaux et systèmes pour cliniques
Nous développons des systèmes de gestion des files d'attente, des dossiers patients et des infrastructures pour les cliniques et les équipes médicales, avec les exigences HIPAA prises en compte dès la conception.
Parlez-nous de votre projetNous relions l'accueil, les professionnels et l'administration pour réduire les ressaisies et assurer la continuité des soins. Nous définissons le périmètre des données protégées, les permissions et les responsabilités avant de mettre un système en production.
Agendas par professionnel et par site, rappels, enregistrement à l'arrivée et gestion des tours. Les écrans publics affichent des identifiants de passage, sans exposer d'informations cliniques.
Dossiers, documents et suivi avec permissions par rôle, traçabilité des consultations et des modifications. Nous évaluons l'intégration avec les DPI (EHR) existants et les formats d'échange disponibles.
Architecture cloud ou hybride, chiffrement, gestion des identités, sauvegardes et tests de reprise. Nous convenons de la disponibilité, de la rétention et de la réponse aux incidents selon le service.
Analyse des risques, délimitation des ePHI et accords BAA lorsqu'ils s'appliquent. La mise en œuvre doit inclure des contrôles techniques, des procédures administratives et des garanties physiques, en collaboration avec l'équipe responsable chez le client.
Chaque étape est convenue avec votre équipe avant d'avancer.
Utilisateurs, systèmes et données
Risques, accès et BAA
Pilote, formation et support
Les données cliniques exigent un environnement et des accords appropriés. Lors du premier contact, nous avons seulement besoin de connaître le projet ; n'envoyez pas de dossiers ni d'informations sur des patients via le formulaire commercial.
Avant de commencer, nous définissons le périmètre, les responsables et les livrables.
La conformité s'évalue sur le système, son usage et l'organisation qui l'exploite. Nous concevons pour les exigences applicables et convenons des preuves, des contrats et des contrôles avant le lancement ; une fonctionnalité logicielle ne suffit pas, à elle seule, à attester la conformité.
Nous examinons d'abord les API, les permissions, les formats et les restrictions du fournisseur. Le plan peut relier l'existant, migrer des données validées ou développer de nouveaux modules sans remplacer toute l'exploitation.