Cybersécurité et IA privée

Cybersécurité avec IA privée : red team automatisée, sur site ou dans un cloud isolé

Votre infrastructure. Votre intelligence. Votre contrôle. Des modèles privés Border Valley pour la cybersécurité, installés dans vos racks ou dans des environnements isolés de notre cloud. Évaluations et défense automatisées avec exécution locale et preuves pour vos équipes.

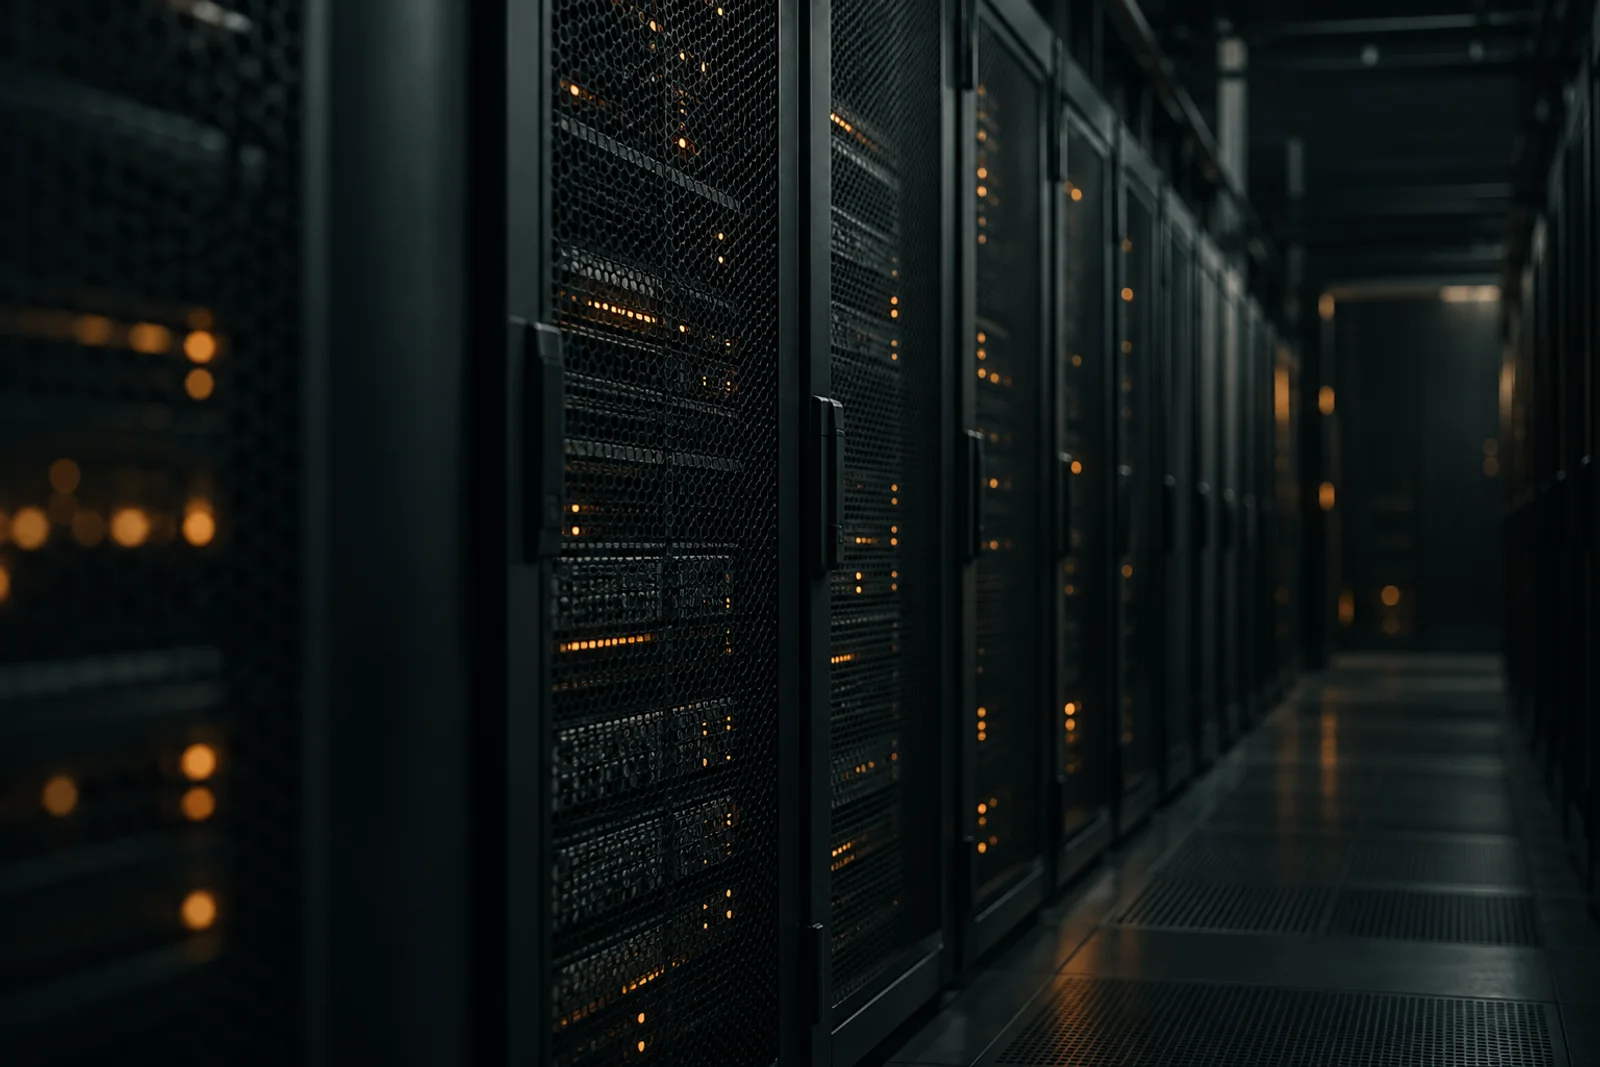
Vue oblique de racks sombres vers une allée, éclairage ambre et tons vert pétrole
Image conceptuelle générée par IA · Infrastructure privée

Choisissez où fonctionne l’intelligence.

Deux modalités selon vos besoins de capacité, d’exploitation et de résidence des données.

Vos racks. Votre réseau.

Nous installons les modèles et la plateforme sur site. Inférence, outils et preuves fonctionnent dans le périmètre convenu.

  • Dimensionnement GPU, stockage, réseau et alimentation.
  • Modèles privés et agents d’exécution locaux.
  • Accès, mises à jour et exploitation documentés.
Étudier une installation sur site

Notre cloud. Votre exécution locale.

Capacité horaire dans des environnements Border Valley isolés. Inférence dans notre cloud et tâches autorisées exécutées sur votre réseau via Kali Linux.

  • Capacité et isolation définies par projet.
  • Connexion authentifiée à l’agent local.
  • Heures, conservation et données partagées définies avant le pilote.
Consulter la capacité horaire

L’intelligence prépare. Votre périmètre encadre l’exécution.

Architecture hybride conceptuelle. En déploiement entièrement sur site, l’inférence reste aussi dans votre infrastructure.

  1. Modèles privés

    Inférence dans un environnement Border Valley isolé.

  2. Politique d’exécution

    Périmètre, autorisations et validations.

  3. Kali Linux local

    Exécution sur les actifs autorisés de votre réseau.

En mode hybride, les données nécessaires à l’inférence sont transmises au cloud selon la politique convenue. L’exécution locale ne signifie pas que toutes les données restent sur site.

Évaluer. Détecter. Vérifier à nouveau.

Relier les opérations offensives et défensives à des résultats vérifiables.

Red team automatisée

Évaluations autorisées de l’exposition et validation des contrôles.

  • Inventaire et exposition dans le périmètre.
  • Évaluations reproductibles avec fenêtres convenues.
  • Preuves et priorités de remédiation.

Blue team automatisée

Organiser les signaux, enrichir les alertes et soutenir les investigations.

  • Intégration des journaux et du SIEM disponibles.
  • Classification et contexte pour les analystes.
  • Validation des réponses sensibles.

Validation continue

Vérifier les contrôles après les corrections.

  • Réévaluation des constats dans le périmètre.
  • Preuves de détection et suivi des corrections.
  • Rapports techniques et synthèses décisionnelles.
De la conception au rack opérationnel.

Installation, intégration et transfert opérationnel en étapes vérifiables.

  1. Définir le périmètre

    Actifs, objectifs, autorisations et besoins de données.

  2. Préparer l’infrastructure

    Calcul, segmentation, identités et connectivité.

  3. Déployer et valider

    Modèles, Kali Linux et pilote avec critères d’acceptation.

  4. Transférer et exploiter

    Documentation, formation, supervision et maintenance.

Questions fréquentes

Tout peut-il fonctionner sur site ?

Oui, avec modèles, outils et stockage locaux. Les mises à jour et la connectivité sont définies pendant la conception. Un environnement sans connexion externe exige une validation spécifique.

Que comprend la capacité horaire ?

L’inférence en environnement isolé et l’exécution locale selon le contrat. La proposition précise capacité, unité de facturation, minimums, assistance et traitement des données.

Que contrôle notre équipe ?

Votre équipe définit les actifs autorisés et les politiques. Les opérations sensibles incluent validation, limites et arrêt de l’exécution.

Cela remplace-t-il le SOC ou garantit-il la conformité ?

Cela complète vos équipes et processus. Couverture et responsabilités sont convenues par projet ; l’automatisation ne constitue ni une certification ni une garantie contre les incidents.

Border Valley

Concevons votre prochaine opération de sécurité.

Précisez vos objectifs, vos exigences de résidence des données et le fonctionnement de votre équipe.

Border Valley
Border Valley construit et automatise les systèmes qui font fonctionner une entreprise : plateformes pour l'industrie manufacturière, le transport et les opérations douanières, logiciels sur mesure, équipes d'ingénierie dédiées et IA appliquée.
Abonnez-vous à la newsletter