解决方案
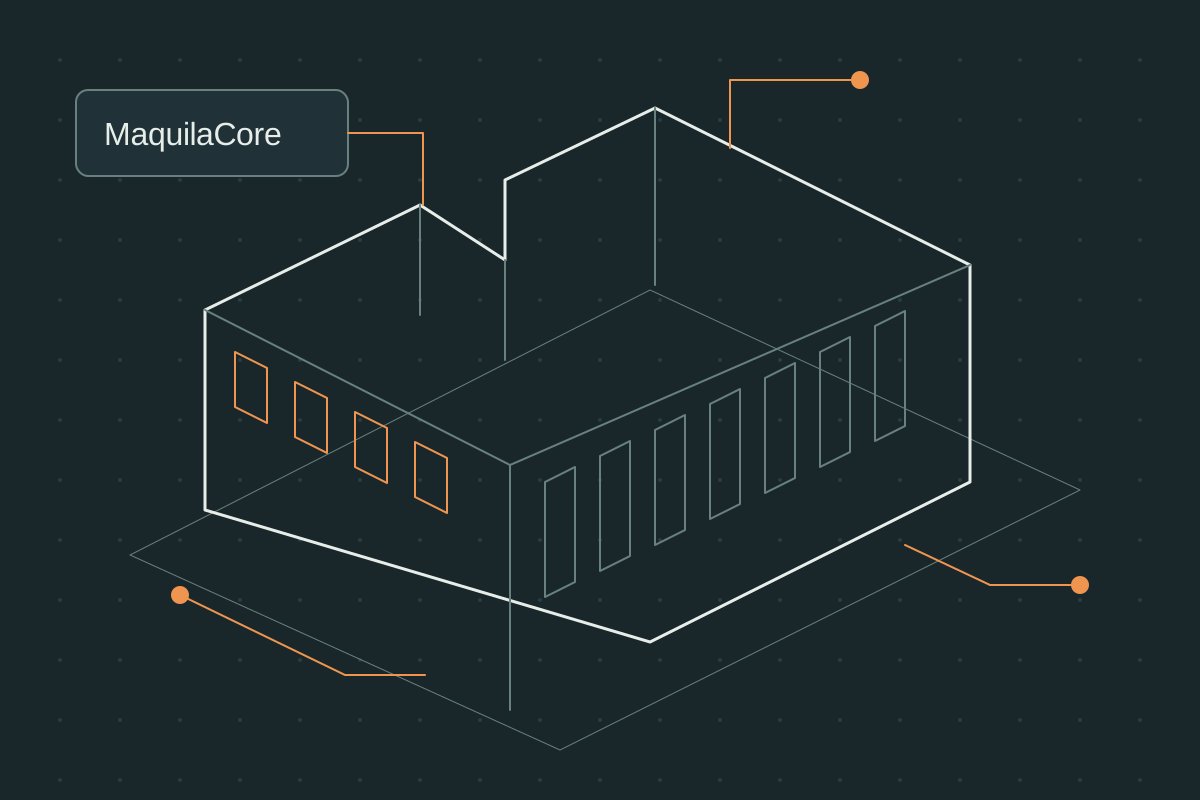
MaquilaCore——工厂与人力您的机架,您的网络。
在企业内部安装模型和执行平台。推理、工具与证据可在约定边界内运行。
- 规划 GPU、存储、网络和电力容量。
- 部署私有模型与本地执行器。
- 提供更新、访问和运营文档。
网络安全与私有 AI
您的基础设施。您的智能。您的掌控。 Border Valley 私有模型为网络安全提供支持,可部署在企业机架中,也可使用我们云端的隔离算力。通过本地执行、明确范围和可验证证据,自动化安全评估与防御流程。
根据算力、运营和数据驻留需求,选择两种部署方式。
混合架构示意。完全本地部署时,模型推理也在您的基础设施中运行。
在 Border Valley 隔离云环境中推理。
定义范围、权限和审批。
对网络内已授权资产执行工具。
混合模式下,推理所需数据将按约定策略传送到云端。本地执行并不意味着所有数据都留在企业内部。
通过可验证的发现,将攻防自动化与团队决策连接起来。
开展授权的暴露面评估和控制验证。
整理信号、丰富告警并辅助调查。
修复后再次检查控制是否有效。
通过可验证的阶段完成安装、集成和运营交接。
资产、目标、权限、测试窗口和数据要求。
算力、网络分段、身份、存储和连接。
模型、Kali Linux、集成与带验收标准的试点。
文档、培训、监控和约定的维护计划。
可以。本地部署包括模型、工具和本地存储。设计阶段明确容量、更新依赖和连接要求;无外部连接环境需要专项验证。
包括隔离环境中的推理算力,以及合同范围内的本地执行。方案将明确容量、计费单位、最低用量、支持和数据处理,按项目报价。
团队定义授权资产和执行策略。敏感流程包含审批、限制和停止机制;评估、分类、信息补充和证据生成可自动化。
该服务补充现有安全团队与流程。覆盖范围和责任按项目约定;自动化本身不构成认证,也不能保证不会发生安全事件。
Border Valley
告诉我们评估目标、数据驻留要求和团队工作方式,我们将据此规划架构、范围与试点。